Перейти к основному контенту

Удаленное подключения к корпоративной сети НГТУ

Установка удаленного подключения к корпоративной сети НГТУ

    Запустить установщик IdecoAgent.msi (Можно скачать здесь: https://proxy.nntu.ru:8443/IdecoAgent.msi)

    После окончания установки запустить приложение агента(ярлык IdecoAgent на рабочем столе или в Пуске)

    Перейти в настройки, нажав на шестерню
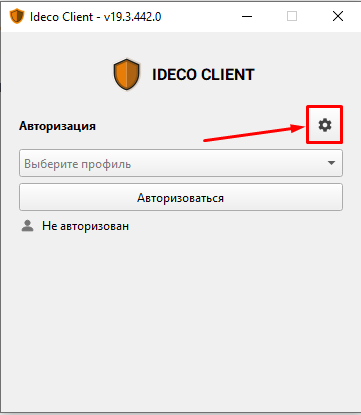
    ideco-client.png

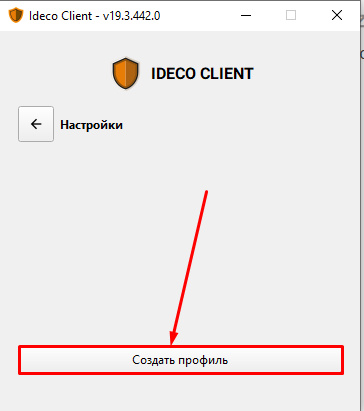
    Нажать кнопку "Создать профиль"
    ideco-client1.png

    Ввести название профиля (может быть любым), логин и пароль от корпоративной учетной записи НГТУ.
    Логин указывается полностью ivanov.ii@nntu.ru

    В строке "Сервер" ввести proxy.nntu.ru
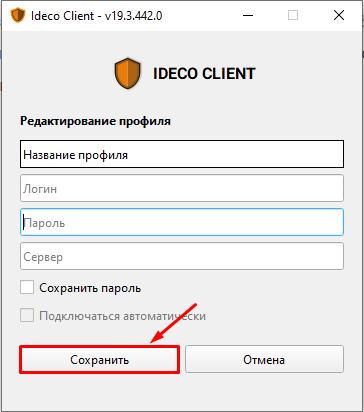
    ideco-client2.png

    Нажать "Сохранить"

    Вернуться на главную
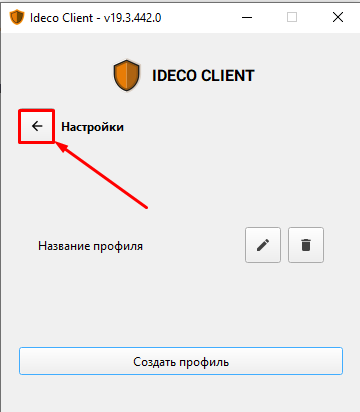
    ideco-client3.png

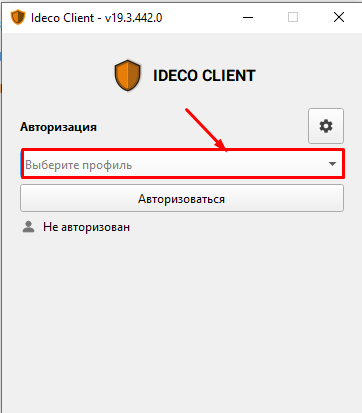
    Выбрать необходимый профиль
    ideco-client4.png

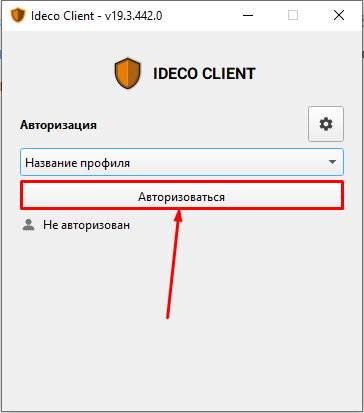
    Нажать кнопку "Авторизоваться"
    ideco-client5.png

    Пример заполненного профиля предоставлен на картинке ниже
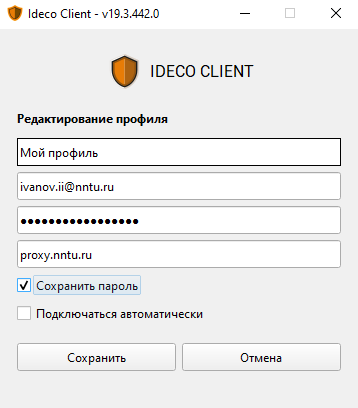
    ideco-client6.png

    Подключение на Android

      Перейдите в VPN в раздел Настройки -> Подключения -> Другие настройки. При необходимости воспользуйтесь строкой поиска по настройкам. Создайте новое подключение Выберите тип подключения и заполните следующие поля:

      Для подключения использовать следующие параметры
      Адрес сервера proxy.nntu.ru
      Тип подключения L2TP с IPsec либо IKEv2 с IPsec
      Общий предварительный ключ IPsec privet123!

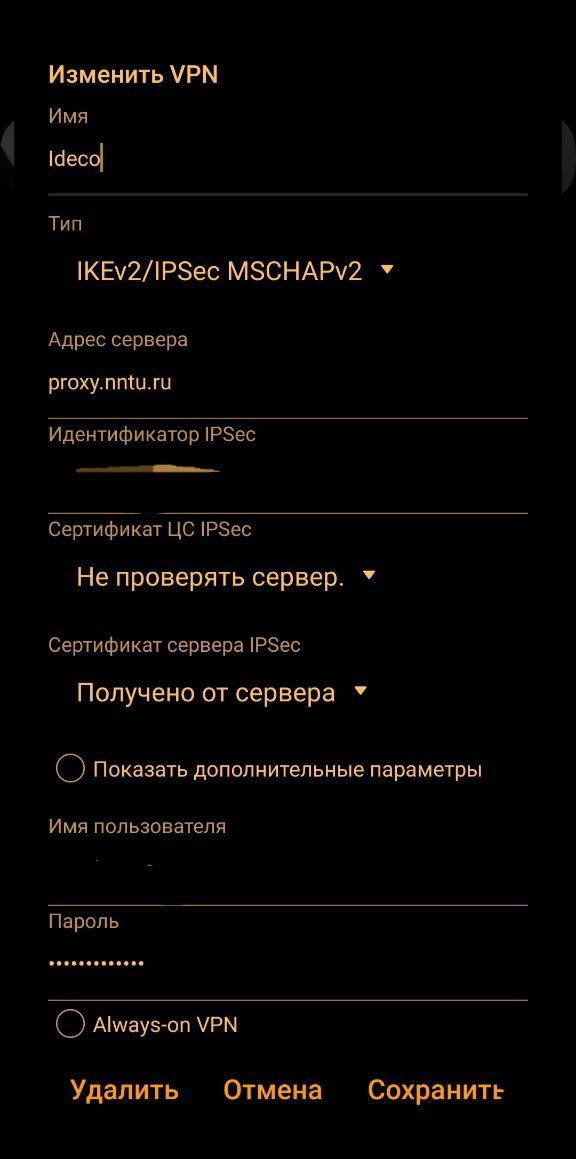
      Если тип подключения IKEv2/IPsec MSCHAPv2:

        Имя - имя подключения. Введите ideco; Адрес сервера - proxy.nntu.ru; Идентификатор IPsec - ваш логин от корпоративной учетной записи НГТУ; Сертификат ЦС IPsec - "Не проверять сервер" (не заполнять); Сертификат сервера - "Получено от сервера" (не заполнять); Имя пользователя - логин от корпоративной учетной записи НГТУ;
        Логин указывается полностью ivanov.ii@nntu.ru Пароль - пароль пользователя.
        2e0fd20c-781a-4e70-887d-3feeb249e3032.jpg

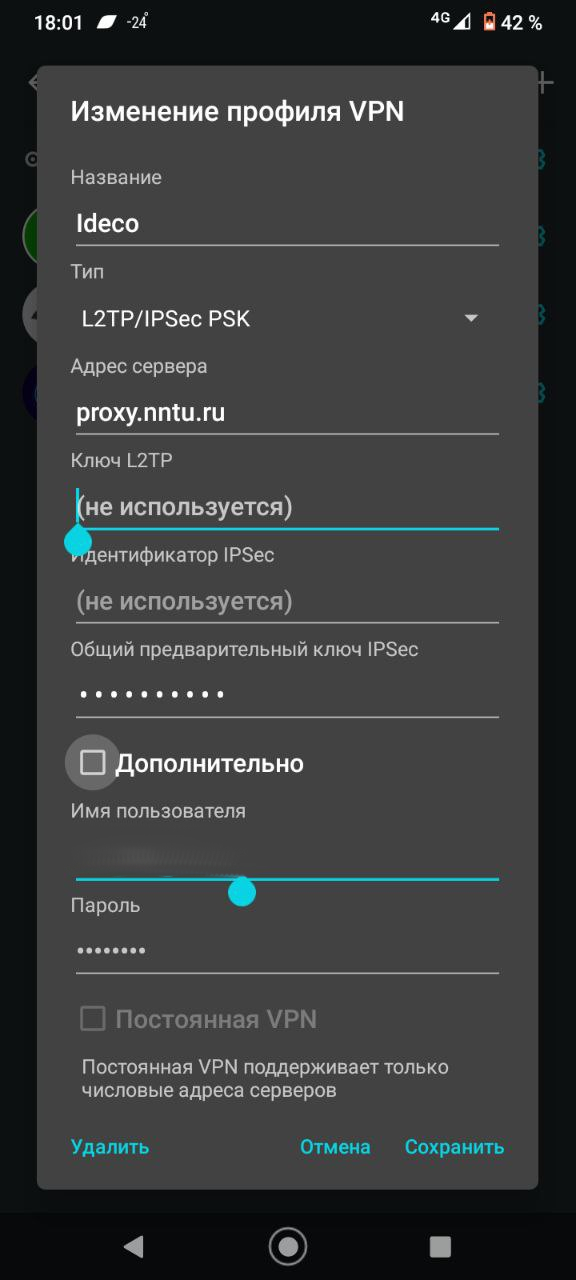
        Если тип подключения L2TP/IPsec PSK:

          Имя - имя подключения. Введите ideco; Адрес сервера - proxy.nntu.ru; Общий ключ IPsec - privet123! Имя пользователя - логин от корпоративной учетной записи НГТУ;
          Логин указывается полностью ivanov.ii@nntu.ru Пароль - пароль пользователя.
          ideco_vpn_phone.jpg

            Нажмите Сохранить и активируйте подключение.

            Подключение на IOS

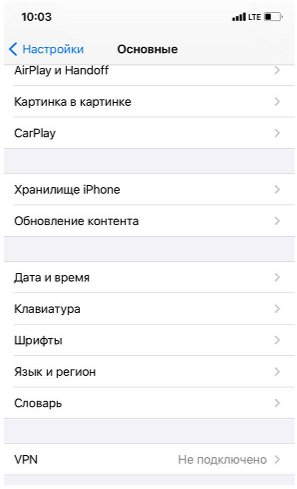
                Перейдите в раздел Настройки -> Основные -> VPN:
                2026-09-03_11-24-17.png
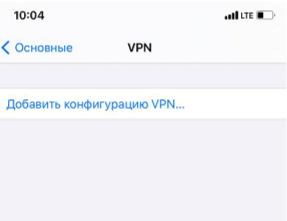
                Нажмите Добавить конфигурацию VPN:
                2026-09-03_11-24-35.png
                Выберите Тип подключения и заполните соответствующие поля:

                Если тип подключения L2TP:
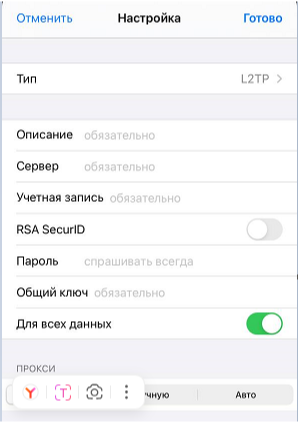
                    Описание - название соединения. Введите ideco; Сервер - proxy.nntu.ru; Учетная запись - ваш логин от корпоративной учетной записи НГТУ; Пароль - пароль пользователя; Общий ключ - privet123!
                    2026-09-03_11-24-53.png

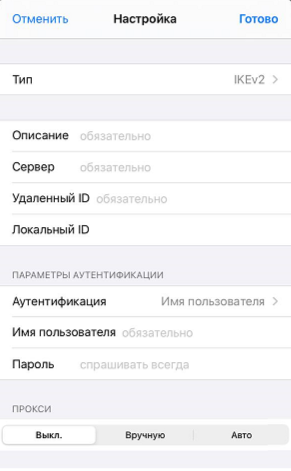
                    Если тип подключения IKEv2:

                        Описание - название соединения. Назовите ngtu; Сервер - proxy.nntu.ru; Удаленный ID - proxy.nntu.ru; Имя пользователя - ваш логин от корпоративной учетной записи НГТУ;
                        Логин указывается полностью ivanov.ii@nntu.ru Пароль - пароль пользователя.
                        2026-09-03_11-25-08.png
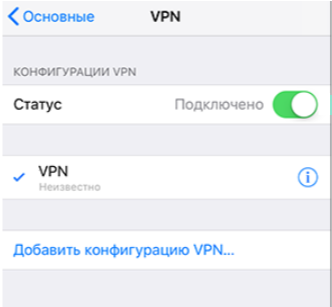
                          Нажмите Готово; Для подключения перевести переключатель Статус вправо:
                          2026-09-03_11-25-21.png

                          Подключение без установки агента

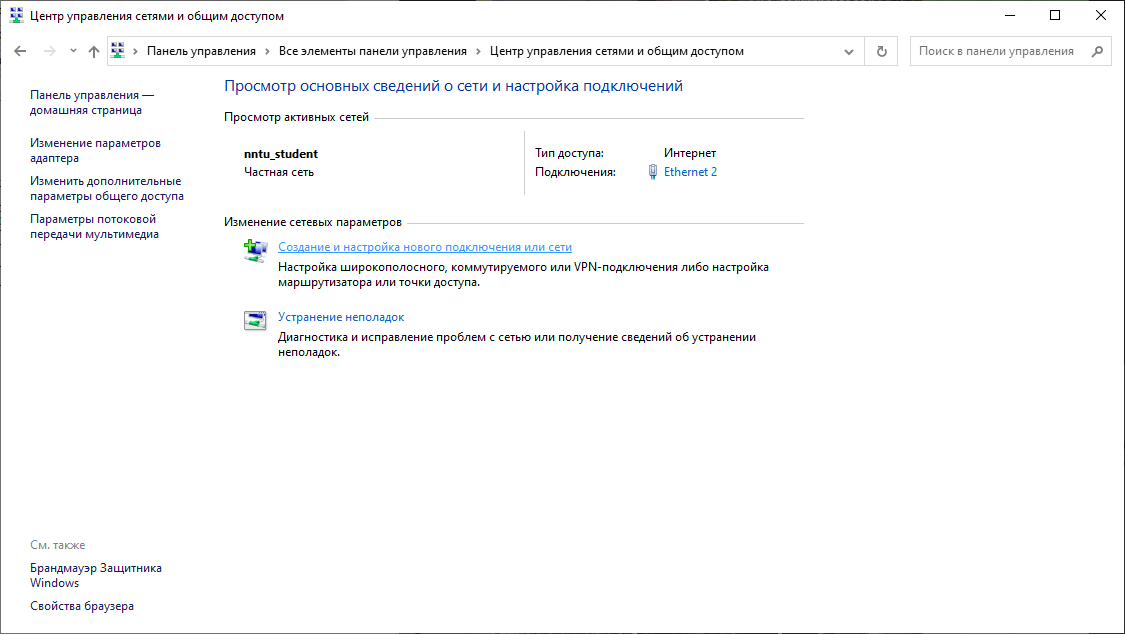
                              Открываем центр управления сетями и общим доступом, выбираем создание нового подключения или сети
                              no-vpn.01.png
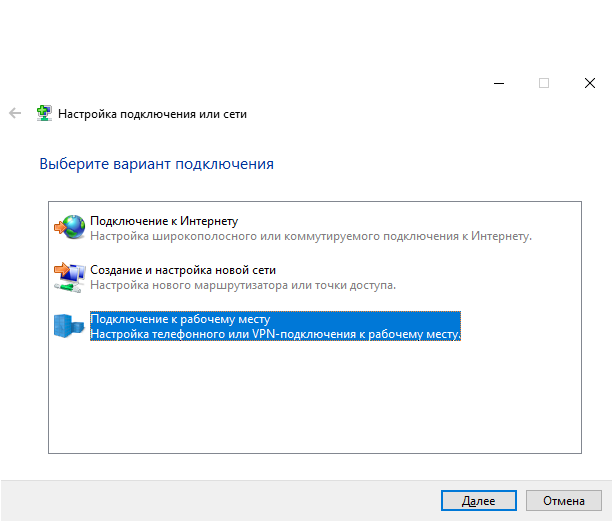
                              Выбираем подключение к рабочему месту
                              no-vpn.02.png
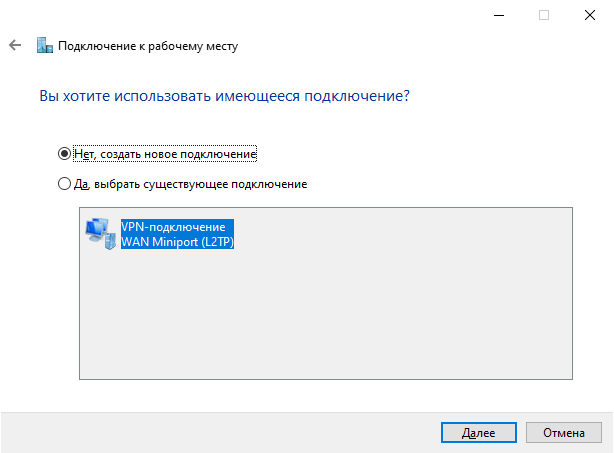
                              Выбираем «Создать новое подключение»
                              no-vpn.03.png
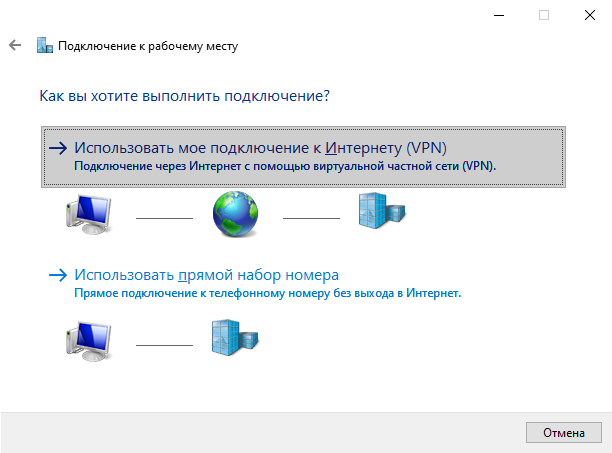
                              Выбираем «Использовать мое подключение к Интернету (VPN)»
                              no-vpn.04.png
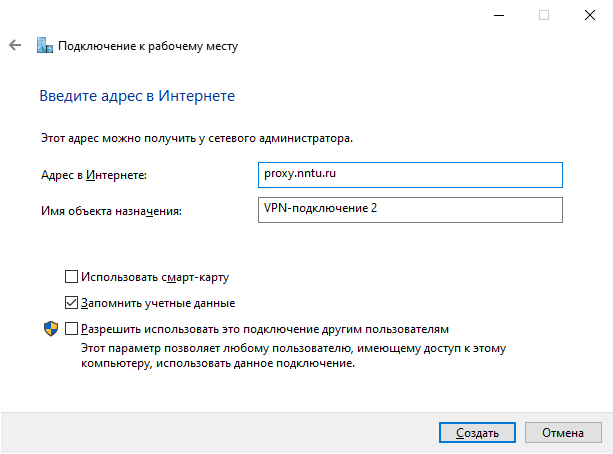
                              Вводим адрес proxy.nntu.ru и нажимаем «Создать»
                              no-vpn.05.png
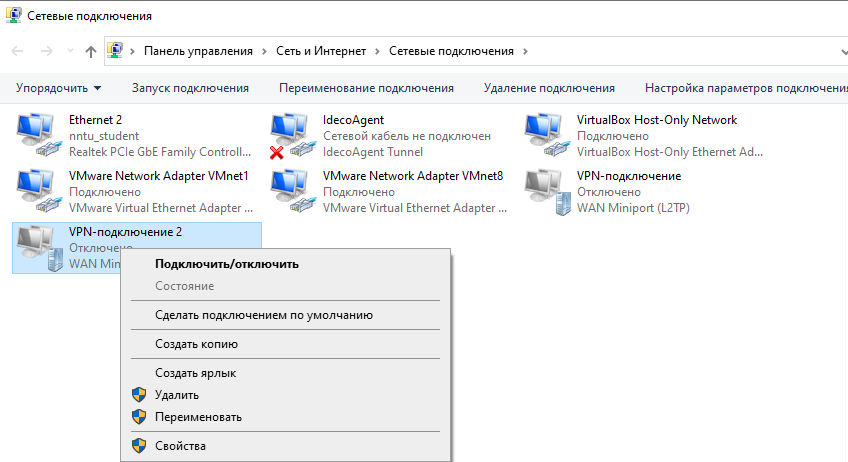
                              Далее изменяем параметры подключения, нажимаем «Изменить параметры адаптера»
                              no-vpn.06.png
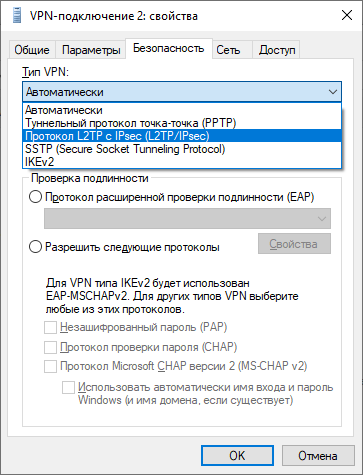
                              Выбираем созданное VPN-подключение, редактируем свойства Выбираем вкладку «Безопасность», Тип VPN выбираем протокол L2TP с IPsec
                              no-vpn.07.png
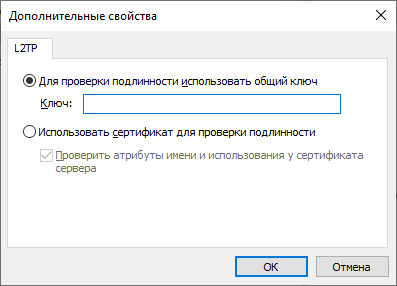
                              Далее нажимаем «Дополнительные параметры» Выбираем «Для проверки подлинности использовать общий ключ» и вводим ключ privet123! и нажимаем OK
                              no-vpn.08.png
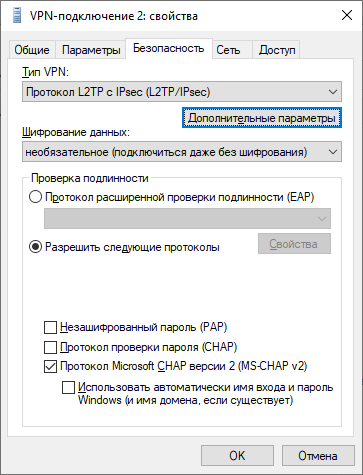
                              В той же вкладке выбираем радиокнопку «Разрешить следующие протоколы». Флаги оставляем как на скриншоте и нажимаем OK
                              no-vpn.09.png
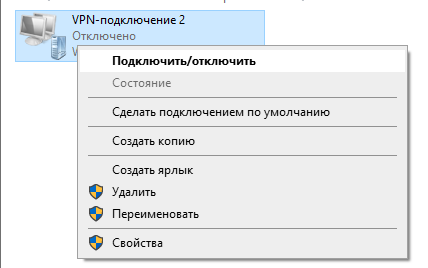
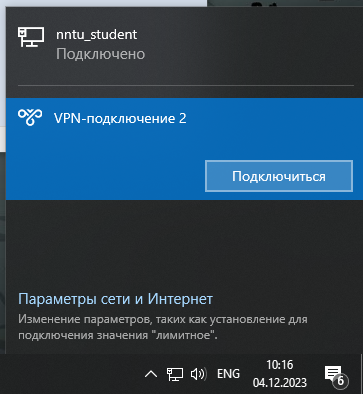
                              Во вкладке Сетевые подключения Windows выбираем созданное VPN-подключение и жмем «Подключиться»
                              no-vpn.10.png
                              И далее вводим логин и пароль и нажимаем OK
                              no-vpn.11.png

                              Для Windows 11

                              Для работы Ideco Client на Windows 11 необходимо дополнительно поставить компонент Virtual Machine Platform.
                              1.Установите последнюю версию MS Visual C++ Redistributable.
                              2.Нажмите комбинацию клавиш Windows + R и введите команду appwiz.cpl.
                              3.В левой части окна выберите Включение или отключение компонентов Windows.
                              4.Включите функцию Virtual Machine Platform (Платформа виртуальной машины).
                              5.Нажмите ОК и перезагрузите компьютер.
                              Дополнительно, можно прочитать эту статью: https://docs.ideco.ru/v19/ru/ngfw/settings/users/ideco-client/